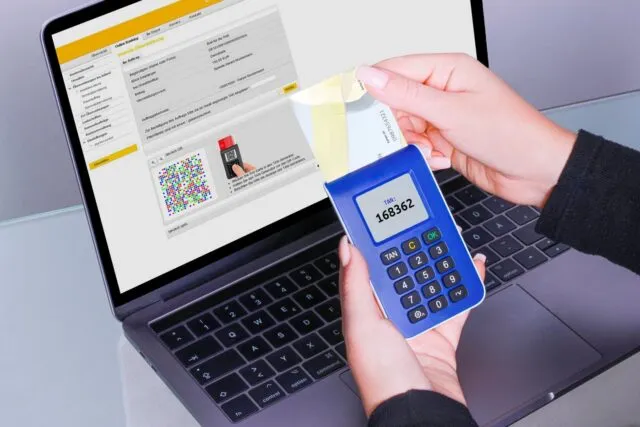
Autentificarea în doi pași este o verificare suplimentară cerută după parolă: un cod, o confirmare pe telefon sau o cheie fizică. Chiar dacă cineva îți află parola, fără al doilea element nu poate intra în cont. Este una dintre cele mai eficiente măsuri de protecție pe care le poți activa în câteva minute.
Principiul se bazează pe combinarea a două categorii diferite de dovezi: ceva ce știi (parola) și ceva ce ai (telefonul, cheia de securitate) sau ceva ce ești (amprenta). Pe cât de simplu sună, pe atât de des este amânat, mai ales de cei care cred că au o parolă destul de bună. Cum se întâmplă scurgerile de date și de ce parolele singure nu mai ajung, am schițat și în ghidul despre protejarea conturilor online.
Ce metode de verificare există?
Nu toate cele de-al doilea pas sunt egale ca nivel de siguranță. De la cea mai slabă la cea mai puternică, ordinea este aproximativ aceasta:
- Codul prin SMS. Este comod, funcționează pe orice telefon, dar mesajele pot fi interceptate sau redirecționate prin preluarea numărului de către un atacator (așa-numitul „SIM swap”).
- Codul dintr-o aplicație de autentificare. Aplicația generează un număr de șase cifre care se schimbă la aproximativ 30 de secunde și nu depinde de rețeaua mobilă.
- Notificarea de confirmare în aplicația furnizorului. Apeși „Da, sunt eu”. Practic, dar poți apăsa din greșeală, mai ales dacă ești bombardat cu cereri.
- Cheia fizică de securitate (standardul FIDO2), un mic dispozitiv USB sau NFC. Este rezistentă la paginile false, pentru că răspunde doar site-ului real.
- Cheile de acces (passkeys), care înlocuiesc parola cu o autentificare prin biometrie sau PIN legată de dispozitiv.
Pentru majoritatea oamenilor, aplicația de autentificare este cel mai bun echilibru între siguranță și comoditate. SMS-ul rămâne totuși mai bun decât lipsa totală a unui al doilea pas.
Unde merită să o activezi mai întâi?
Ordinea contează, deoarece nu ai nevoie de ea peste tot în aceeași zi. Începe cu conturile care pot fi folosite pentru a le prelua pe celelalte:
- adresa principală de e-mail, prin care se resetează aproape toate parolele;
- contul de cloud și cel al telefonului, care conțin poze, documente și copii ale dispozitivului;
- conturile bancare și de plăți online;
- rețelele sociale folosite și în scop profesional;
- managerul de parole, dacă ai unul.
E-mailul stă pe primul loc din motive logice: oricine ajunge în căsuța ta poate apăsa pe „Am uitat parola” la oricare alt serviciu.
Cum o configurezi, pas cu pas
Procedura diferă puțin de la un serviciu la altul, dar pașii sunt, în esență, aceiași:
- Intri în setările contului, în secțiunea de securitate sau confidențialitate.
- Cauți opțiunea numită „verificare în doi pași”, „autentificare cu doi factori” sau „2FA”.
- Alegi metoda. Dacă optezi pentru aplicație, scanezi codul QR afișat pe ecran cu aplicația de autentificare.
- Introduci primul cod generat, ca dovadă că ai configurat corect.
- Salvezi codurile de rezervă pe care ți le oferă serviciul. Sunt, de regulă, zece-douăzeci de coduri de unică folosință.
Ultimul pas este cel care se uită cel mai des și cel care te scoate din încurcătură atunci când îți pierzi telefonul. Tipărește codurile sau notează-le pe hârtie și păstrează-le acasă, într-un loc ferit, nu în galeria foto a aceluiași telefon. Pune-le laolaltă cu celelalte informații importante, într-un sistem clar, așa cum se recomandă în materialul despre greșelile frecvente la organizarea informațiilor.
Ce faci dacă îți pierzi sau schimbi telefonul?
Aici apar cele mai multe probleme. Dacă schimbi telefonul planificat, mută mai întâi conturile din aplicația de autentificare. Unele aplicații permit exportul sau sincronizarea cu un cont; altele cer reînregistrarea fiecărui serviciu în parte. Nu șterge aplicația veche înainte de a verifica fiecare cont pe aparatul nou.
Dacă telefonul se pierde pe neașteptate, folosești codurile de rezervă pentru a intra, apoi dezactivezi vechea asociere și o refaci pe noul dispozitiv. Pentru conturile foarte importante, o a doua metodă înregistrată în paralel, de exemplu o cheie fizică ținută separat, te scutește de blocaje.
Greșeli frecvente
Cea mai periculoasă este să dai unui interlocutor codul primit, pentru că acesta pretinde că lucrează pentru bancă sau pentru furnizorul de servicii. Un cod de verificare nu este cerut niciodată de un angajat real, pentru că el apare doar la tine, pe ecran. A doua greșeală: să aprobi o notificare pe care nu ai inițiat-o. Dacă primești un val de cereri de confirmare fără să încerci să te conectezi, refuză-le și schimbă imediat parola.
În sfârșit, nu te baza pe numere de telefon vechi. Dacă ai schimbat numărul și nu l-ai actualizat în setări, codurile ajung la altcineva sau nu mai ajung deloc.
Întrebări frecvente
Încetinește mult conectarea?
Cu o aplicație sau cu o cheie, adaugi câteva secunde. Multe servicii îți permit să marchezi dispozitivul personal ca fiind de încredere, deci verificarea apare mai rar.
Este suficient SMS-ul?
Este mai bine decât nimic, dar o aplicație de autentificare sau o cheie fizică oferă protecție mai mare împotriva interceptării.
Pot folosi aceeași aplicație pentru toate conturile?
Da, o singură aplicație poate stoca zeci de conturi, fiecare cu propriul cod.